數發部成立先進AI資安風險因應小組 強化跨部會防護韌性

重點整理
- 數發部成立「先進AI資安風險因應小組」,跨部會強化關鍵基礎設施防護。
- 短期防護策略要求各機關盤點重要系統、減少曝險,並運用AI工具掃描系統風險。
- 「2026台灣資安通報應變年會」以「迎戰AI威脅,強化智慧應變」為主題,探討AI技術帶來的雙面挑戰。
事件背景
隨著人工智慧(AI)快速發展,AI模型已開始具備專業駭客的能力,網路攻防態勢隨之改變。近期陸續出現AI代理工具(AI Agent)攻擊,以及程式語言PHP被揭露存在重大安全漏洞等情況,攻擊方的速度與規模使現有防禦系統面臨嚴峻考驗。
為何重要
進入AI時代,傳統的資安應對方式已不足以抵擋新型態威脅。透過成立專責小組與跨部門協作,能加速新政策與情資的傳達,協助政府機關、關鍵基礎設施及民間業者建立更具彈性與韌性的資安體系,以迅速回應突發的網路攻擊。
數發部推動短期資安策略
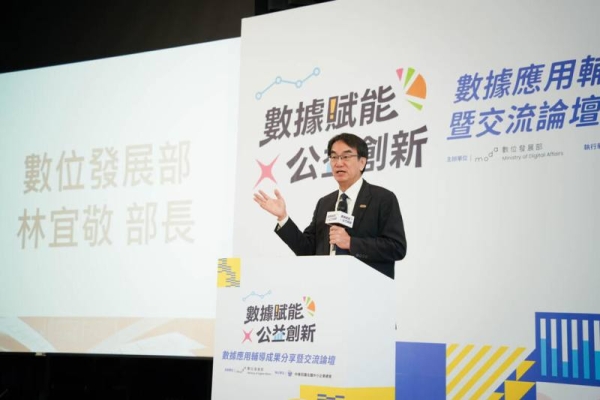
由數發部資安署與台灣電腦網路危機處理暨協調中心(TWCERT/CC)主辦的「2026台灣資安通報應變年會」於3日在台大醫院國際會議中心登場。數發部次長楊佳玲在會中指出,今年是資安界不平安的一年。為因應先進AI帶來的風險,新成立的「先進AI資安風險因應小組」將如同敏捷的應變部隊,結合相關部會及關鍵基礎設施(CI)領域主管機關共同研議防護策略。
在短期策略上,數發部已要求各機關及CI盤點關鍵系統並盡量減少曝險,同時檢視老舊系統是否需要下架。此外,官方也公布漏洞指引提供修補原則,並運用國際大廠與自主研發的AI工具掃描重要系統,以期及早發現並防範風險。楊佳玲鼓勵更多業者加入TWCERT/CC的情資分享網絡,並提醒業者若收到警訊應嚴肅看待且盡速修補。
落實基礎防禦與備援機制
針對AI資安攻擊的應對,資安署署長蔡福隆強調,現階段首要任務是做好基本功。除了落實各項防禦措施以減少曝險外,各單位也應建立完善的備份及備援機制,以應對突發事件。他指出,面對AI時代的資安挑戰,必須提升自身的彈性與應變能力,才能在攻擊發生時迅速回應。
您對這篇文章有什麼看法?
 讚
0
 不喜歡
0
 喜愛
0
 哈哈
0
 哇
0
 難過
0
 憤怒
0