AI駭客盜賣個資逾10家企業受害 數發部提5大防護措施
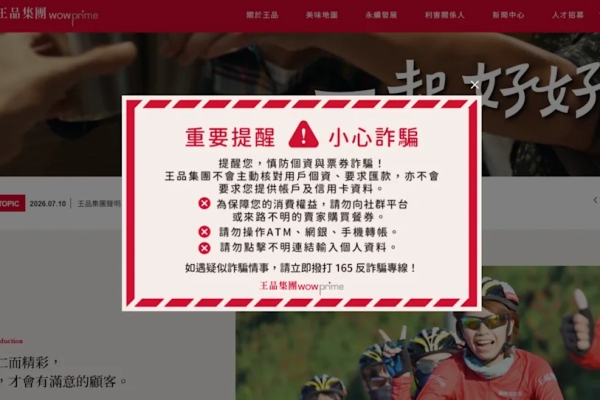
根據《賴傳媒》與《記者爆料網》報導,台灣近期發生多起知名企業個資外洩事件。數位發展部於11日指出,自9月中旬起,駭客利用AI技術發動攻擊,目前已有超過10家業者通報受害,其中包括91APP、王品、漢來美食、易遊網及康橋國際學校等企業,資安防線面臨嚴峻考驗。
重點整理
- 受害規模擴大:逾10家企業遭駭客攻擊,其中5至6家為較大規模業者,這波攻擊自9月中旬持續至今仍未落幕。
- AI技術淪為駭客工具:駭客運用先進AI模型提升尋找漏洞的效率,竊取消費者個資後轉賣至暗網供詐騙集團利用。
- 數發部提五大行動:要求企業於收到重大資安警訊後72小時內更新軟體、發生個資外洩72小時內通報並通知消費者,且須在一個月內提出改善計畫。
- 以AI對抗AI策略:數發部已取得四家國際大廠的資安AI模型,將用於掃描政府機關與關鍵基礎設施網站的潛在漏洞。
事件背景
隨著AI技術進步,駭客攻擊手法隨之升級。有別於過去直接竊取信用卡資料或勒索金錢,近期的攻擊主要鎖定企業系統內的消費者個人資料,包含訂單紀錄、姓名、電子郵件,部分甚至涉及電話與地址。這些資料被轉賣至暗網後,成為詐騙集團冒充購物平台或品牌商進行後續詐騙的工具。
為何重要
此次事件顯示企業在AI時代面臨新型態的資安威脅,且受影響範圍涵蓋電商、餐飲、旅遊與教育等不同產業。消費者即使未立即遭受財物損失,後續仍面臨極高的個資遭冒用與詐騙風險,凸顯企業落實個資最小化原則與強化系統修補效率的急迫性。
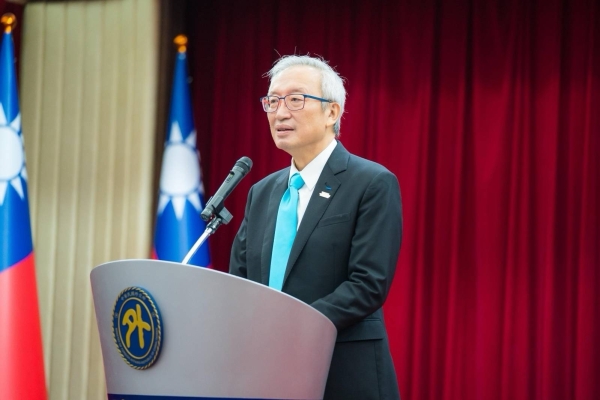
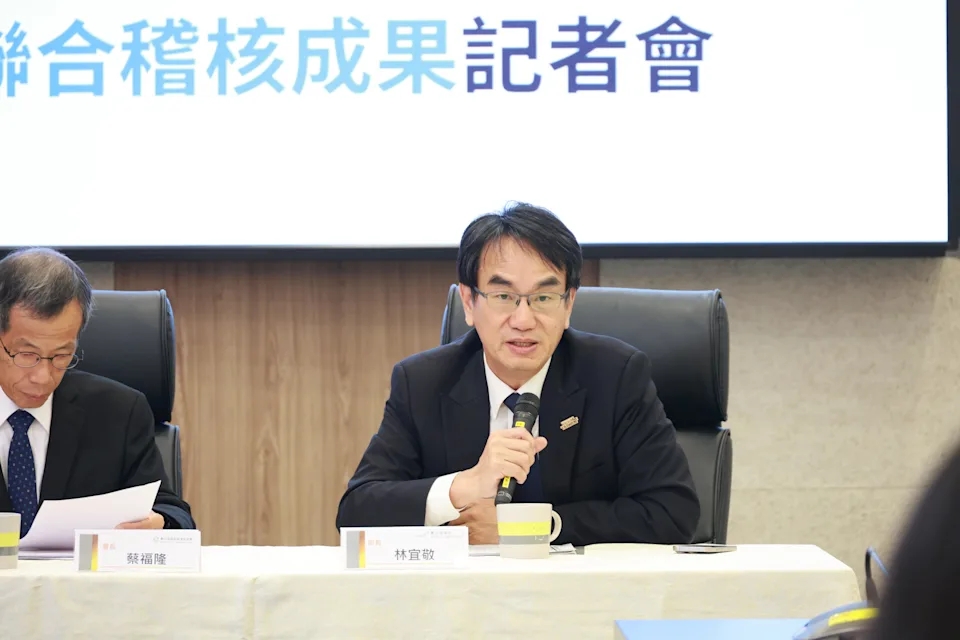
數發部長林宜敬說明,針對通報受害的業者,數發部除協助找出攻擊原因與修補漏洞外,也將透過行政檢查確認改善情形。他強調,行政檢查的目的在於協助企業盡快補強資安防護,而非以處罰為目的。為防範災情擴大,數發部資安署與資安院已陸續取得Anthropic、OpenAI、Google及Microsoft等四家業者的AI模型,規劃及早揪出系統漏洞,未來也將進一步規劃民間企業的防護措施。
數發部也提醒民眾,詐騙集團可能利用真實的購買紀錄與個資,以重複扣款或誤設訂閱為由,誘騙消費者加入假客服LINE帳號,進而要求操作ATM、網路銀行或提供信用卡驗證碼。民眾若收到相關訊息,務必透過官方管道查證,切勿點擊不明連結、不加入陌生LINE帳號,亦不要提供金融資料,以免個資外洩演變成財產損失。
您對這篇文章有什麼看法?
 讚
0
 不喜歡
0
 喜愛
0
 哈哈
0
 哇
0
 難過
0
 憤怒
0